Mostrando las entradas con la etiqueta malware. Mostrar todas las entradas

jueves, 7 de enero de 2016

ProxyBack, un malware que convierte el equipo infectado en un proxy


No es para nada inusual que los ciberdelincuentes rescaten viejas amenazas para afectar de nuevo a los equipos de sobremesa de los usuarios. En esta ocasión, un malware que fue localizado por primera vez el pasado año y conocido con el nombre de ProxyBack ha sido detectado infectando equipos y convirtiendo estos en proxys de Internet.

Podría decirse que el virus ha despertado de su periodo de letargo a principios de este mes y poco a poco ha incrementado el número de dispositivos afectados hasta superar la barrera de los 11.000. La finalidad no es otra que la utilización de estos equipos para que desempeñen funciones de este tipo de servicios y así redirigir el tráfico de Internet. El problema es que estos son ofertados en el mercado negro como un proxy real por el cual se percibe una cantidad de dinero que se convierte en beneficio, ya que los ciberdelincuentes apenas deben invertir en infraestructura, siendo solo necesario un servidor de control con el que se comunican los equipos infectados de forma periódica.

ProxyBack establece una comunicación con el servidor propiedad de los ciberdelincuentes, a la espera de que desde este se tome la decisión de enviar cierto tráfico hacia ese equipo o bien otro. El virus recibe instrucciones ayudándose de peticiones HTTP y podría decirse que el dispositivo desde el momento en el que es infectado pasa a formar parte de una botnet que funciona como un gran proxy.
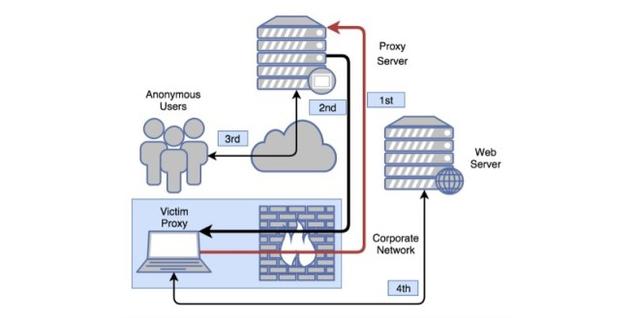

Todo apunta a los responsables del servicio buyproxy.ru


Las autoridades han sospechado de los responsables de este servicio desde hace mucho tiempo pero nunca han tenido una prueba que sustente la acusación. Pero en esta ocasión, expertos en seguridad de la compañía Palo Alto Networks han detectado que algunas direcciones IP de equipos que están infectados con ProxyBack aparecen en el portafolios de servidores proxy que se ofertan en esta página. Por lo tanto, ahora las autoridades ya tienen la clave que les faltaba.

Sin embargo, lo que no se sabe a ciencia cierta es si son los propietarios de esta web los que se encuentran detrás de la distribución de este virus que afecta a equipos Windows o si los servicios ofertados en la web aparecen en esta tras llegar a un acuerdo con sus propietarios, siendo en este caso un mero intermediario que podría no estar al día de la actividad ilícita llevad a cabo.


¿Cómo se distribuye ProxyBack?


Aunque no se sabe muy bien cuál es la vía de difusión de esta amenaza, sí que han confirmado que en un principio se diseñó para afectar a usuarios rusos y en la actualidad se está distribuyendo en Internet para alcanzar el mayor números de usuarios y de países muy variados.

Algunos creen que se distribuye a través de aplicaciones que se encuentran en tiendas en línea y que están infectadas con esta pieza malware. Sin embargo, otros muchos creen que el correo electrónico sería la vía de difusión gracias a la utilización de otros PUP que facilitan su llegada.

jueves, 3 de diciembre de 2015

Crean una herramienta para recuperar los datos cifrados por DecryptorMax


Poco a poco los ransomware dejan de ser un problema para los usuarios y las compañías de seguridad crean herramientas que permiten la recuperación total o parcial de los datos cifrados. En esta ocasión, expertos en seguridad de la empresa Emisoft han creado una aplicación que permite recuperar los datos afectados por el virus DecryptorMax.

Este junto con CryptInfinite son dos amenazas que los ciberdelincuentes están distribuyendo haciendo uso de correos electrónicos. A estos se les añade un archivo adjunto perteneciente a Microsoft Word que posee una macro que es la que se encarga de realizar la descarga del ejecutable que permitirá la instalación de los malware. Se trata de una técnica muy extendida entre los ciberdelincuentes, ya que son muchos usuarios los que realizan la descarga de estos archivos al sentir curiosidad.

Una vez que se ha instalado el ransomware comienza con el cifrado de los archivos del equipo de forma totalmente aleatoria, afectando sobre todo a usuarios con equipos Windows. Generalmente se busca el cifrado de aquellas carpetas en las que se sabe que el usuario poseerá documentos importantes, provocando que se convierta casi en una obligación para el usuario realizar el pago de la cantidad que se solicita, enviando el justificante del pago antes de 24 horas a una de las direcciones de correo siguientes: silasw9pa@yahoo.co.uk, decryptor171@mail2tor.com y decryptor171@scramble.io.

También hay que añadir que el virus modifica el fondo de escritorio del equipo con uno en el que se indica lo que sucede y cuáles son los pasos a seguir para recuperar el acceso a los archivos.

DecryptInfinite, una herramienta que permite recuperar los datos cifrados por DecryptorMax 


Las compañías de seguridad comienzan a ganar terreno respecto a este tipo de aplicaciones y ahora es Emisoft la que ha publicado una herramienta para descifrar los archivos afectados por este ransomware. Si estás afectado por este y tus archivos están cifrados puedes descargar la herramienta desde aquí.

Para llevar a cabo el descifrado de los archivos el usuario solo debe iniciar la herramienta y arrastrar los archivos que se encuentren afectados a la pantalla del programa. De esta forma tan sencilla se recuperará el acceso a los datos.

Según algunos reportes realizados por expertos en seguridad, la mayoría de los archivos afectados son imágenes y documentos de texto de diferentes suites de ofimática.


viernes, 6 de noviembre de 2015

Crean un nuevo malware con acceso root casi imposible de eliminar

Vuelve a ser día de amenazas para Android, porque hoy nos toca hablar de un adware de lo más sofisticado: aplicaciones que consiguen permisos root por sí mismos para instalarse en el sistema, y mostrarnos anuncios no deseados.

Seguramente muchos estáis familiarizados con el adware, una clase de código malicioso que se especializa en mostrarnos anuncios y anuncios en cualquier parte. Como os imaginaréis, esta clase de aplicaciones y programas son un buen incordio para los usuarios, el ver anuncios porque sí nunca ha sido plato de buen gusto, aunque no sean las amenazas más peligrosas en la escala.

El problema es que estas amenazas evolucionan para atacar más usuarios que nunca, y hoy hemos descubierto una clase bastante peligrosa de adware, como podemos leer en el comunicado que Lookout ha publicado en su blog oficial. Para ser exactos, estamos hablando de un troyano capaz de hacer root por sí sólo, con el objetivo de hacerse aplicación del sistema y complicar su borrado.

Entrando en datos técnicos, se trata de una variante de la familia Shuanet, especializada en rootear el dispositivo por sí misma para ocultarse en el directorio del sistema. Se combina con otros dos vectores de ataque -ShiftyBug y Shedun- para ser capaz de rootear el mayor número de dispositivos posibles, se integra como aplicación del sistema una vez lo consigue, y comienza a enviarnos anuncios desde cualquier aplicación.

En los casos que han analizado Lookout, la manera de entrar en los dispositivos ha sido relativamente sencilla: los atacantes han modificado hasta 20.000 aplicaciones conocidas, dejándolas intactas en funciones para que el usuario no sospeche, y las han subido a tiendas y repositorios de aplicaciones alternativos. El usuario descarga la aplicación pensando que es la original, comprueba que funciona como la original, y no sospecha que esa misma aplicación es la que le está colando anuncios.

Lo curioso del asunto es eso de que, aunque nosotros tengamos el dispositivo intacto, la aplicación pueda conseguir el acceso root por sí misma, para así colarse entre las aplicaciones del sistema y complicar su borrado cuando nos percatemos. Las vulnerabilidades que se aprovechan para que nosotros hagamos root a nuestros dispositivos, aprovechadas por aplicaciones maliciosas para colarse en nuestro sistema, en otras palabras.

Por sí mismas, las aplicaciones modificadas no son un verdadero peligro para nuestros datos, aunque podrían serlo en un futuro cercano. Sólo es cuestión de que otras amenazas aprovechen esta misma técnica para rootear sin conocimiento del usuario, y podríamos ver ataques muy sofisticados en los que perdamos datos, o nos los borren para chantajearnos al mas puro estilo Ransomware.

Por otra parte, el grueso de usuarios infectados se concentra en EEUU, Alemania, Irán, Rusia, India, Jamaica, Sudán, Brasil, México e Indonesia.

las recomendaciones para librarse de esto son más propias de usuarios avanzados que de usuarios de a pie: conseguir nosotros acceso root para borrar la “aplicación de sistema” responsable, flashear una imagen de fábrica original en el dispositivo para dejar el Android como nuevo, o incluso ir a comprarse otro, como la propia Lookout llega a recomendar de manera exagerada.

Respecto a evitar la infección, los consejos son mucho más sencillos. A la hora de instalar aplicaciones, confía sólo en Google Play y otras tiendas de aplicaciones con reputación, y trata de descargar aplicaciones que procedan de desarrolladores conocidos. Eso y el sentido común debería mantenernos lejos de estas amenazas.

domingo, 18 de octubre de 2015

Adobe Flash podría poner en riesgo tu PC y todavía no hay parche


Quizás eres uno de los muchos millones de personas que usan Adobe Flash en su computadora. Quizás estás al tanto de los muchos agujeros de seguridad que regularmente se encuentran en Flash y lo actualizaste debidamente esta semana cuando Adobe lanzó múltiples actualizaciones de seguridad, muchas de las cuales fueron categorizadas como críticas.

Quizás piensas que tu computadora está a salvo de atacantes que pudieran explotar fallas en Flash por un tiempo, ya que estás utilizando la última versión (19.0.0.207) del producto. Pero no es así.
Apenas unas horas después de lanzar su conjunto de parches regular, Adobe publicó otro boletín de seguridad advirtiendo sobre una vulnerabilidad crítica que está siendo explotada en forma activa por cibercriminales, para instalar malware en computadoras de sus blancos.

Una vulnerabilidad crítica (CVE-2015-7645) ha sido identificada en Adobe Flash Player 19.0.0.207 y versiones anteriores para Windows, Macintosh y Linux. La explotación exitosa podría causar un colapso y potencialmente permitir a un atacante tomar control del sistema afectado.
Adobe tiene conocimiento de un reporte de que un exploit para esta vulnerabilidad está siendo usado en ataques limitados y dirigidos. Adobe espera poner a disponibilidad una actualización la semana del 19 de octubre.
Flash 

Se cree que el grupo que está explotando la falla es Pawn Storm, cuyos miembros secretos han estado realizando una sofisticada campaña de malware que tiene como blanco a organizaciones gubernamentales, militares y periodísticas de los Estados Unidos, Ucrania y alrededor de Europa.
La banda típicamente manda correos electrónicos cuidadosamente diseñados a sus víctimas elegidas, con documentos de Word tramposos adjuntos, o atrae a las más desprevenidas para que visiten sitios envenenados con exploit kits que apuntan a navegadores web desactualizados.

Según investigadores de Trend Micro, la última campaña de Pawn Storm tuvo como blanco a varios ministerios de relaciones internacionales, enviando mails apuntando a páginas web que contenían el exploit para Flash. Los correos pretenden ser sobre asuntos de coyuntura; aquí hay algunos ejemplos de asuntos utilizados:
  • “Coche bomba suicida apunta a convoy de la OTAN de tropas de Kabul“
  • “Las tropas sirias hacen ganancias mientras Putin defiende ataques aéreos“
  • “Israel lanza ataques aéreos contra objetivos en Gaza“
  • “Rusia advierte de respuesta a la acumulación nuclear de Estados Unidos en Turquía, Europa”
  • “Militares de EE.UU. reporta que 75 rebeldes entrenados por Estados Unidos regresan a Siria“
Claramente, el grupo Pawn Storm tiene a blancos particulares en la mira, y está enfocado en espiar y robar información de sistemas gubernamentales y militares comprometidos. La banda ha tenido algunos “grandes éxitos” en el pasado, habiendo estado implicada en una brecha de seguridad en la Casa Blanca.

También tiene los recursos para dejar al descubierto nuevas vulnerabilidades zero-day; así como esta falla en Flash, por ejemplo, se encontró este año que estaba explotando el primer zero-day en Java que se había descubierto en varios años.

Esto resultó en que muchas personas creyeran que Operation Pawn Storm es un ejemplo de cibercrimen apoyado por el Estado. Pero aunque no trabajes para un gobierno, la milicia, una organización de medios… aunque no seas un activista político que ha causado algo de revuelo… tiene sentido que mantengas tus sistemas protegidos y ejecutando la última versión de todo el software.

Desafortunadamente para los usuarios de computadoras, la vulnerabilidad está presente en la última versión de Adobe Flash Player, 19.0.0.207, así como en las anteriores para Windows y Macintosh. Perdón, amantes de Linux, también está en Flash 11.2.202.535 y anteriores para su plataforma.
Una medida que podrías tomar es considerar desinstalar por completo Flash de tu computadora. Esa es una decisión que muchos están empezando a tomar, pero sospecho que la mayoría no están del todo listos para hacerlo.

Como alternativa, considera habilitar “click to play” en tu navegador.
Click to Play
Con esta función habilitada, tu navegador no reproducirá contenido Flash potencialmente malicioso a menos que y hasta que le des permiso específico. En otras palabras, un archivo Flash con código malicioso no se ejecutará a menos que lo autorices, en vez de reproducirse en forma automática cuando visitas una página web.

Ten en cuenta que Flash también está integrado en Adobe AIR y Shockwave, y por lo tanto ambos pueden ser vulnerables a ataques. En el caso de Shockwave, ya casi no se usa, pero muchas personas todavía lo tienen acechando en sus computadoras. A menos que sepas que lo necesitas, mi recomendación es que lo desinstales.
A pesar de que tu computadora personal y red de trabajo no estén en la lista de objetivos de Pawn Storm, tarde o temprano vas a tener que solucionar el problema con Flash en todos tus equipos.
Un usuario en Twitter resumió la situación en forma adecuada:
Empieza a planear lo que vas a hacer ahora, porque con el constante bombardeo de nuevos exploits para Flash descubiertos, no parece que vaya a haber descanso.